 IT News פורטל המחשוב העסקי וההייטק של ישראל

מחקר חצי-שנתי מקיף שלTrendAI חושף כי האיום המרכזי על ארגונים ב-2026 אינו נובע מקטגוריית איומים חדשה, אלא מניצול תשתיות AI חשופות, פגיעה בשרשרת האספקה של מפתחים ופגיעה באמון הארגוני
TrendAI, מובילת האבטחה הארגונית, פרסמה את Aftershocks: The Hidden Cost of Speed at Scale 1H 2026 State of AI Security המסכם את התפתחות איומי ה-AI במחצית הראשונה של השנה. המחקר, המבוסס על נתוני טלמטריה נרחבים, מחקרי פגיעויות ואירועי אבטחה בזמן אמת, מציג תמונה חד-משמעית: ההתרחבות המהירה של הבינה המלאכותית אינה בהכרח מייצרת קטגוריית איומים חדשה לחלוטין, אלא מאיצה ומעצימה כשלים מוכרים, ובהם תשתיות לא מוצפנות, תוכנות לא מעודכנות, ניהול הרשאות לקוי וניצול יחסי אמון. אלא שכעת, כשלים אלה פועלים בתוך מערכות AI מהירות ואוטונומיות יותר, ולכן חלון הזמן העומד לרשות המגינים הולך ומצטמצם.
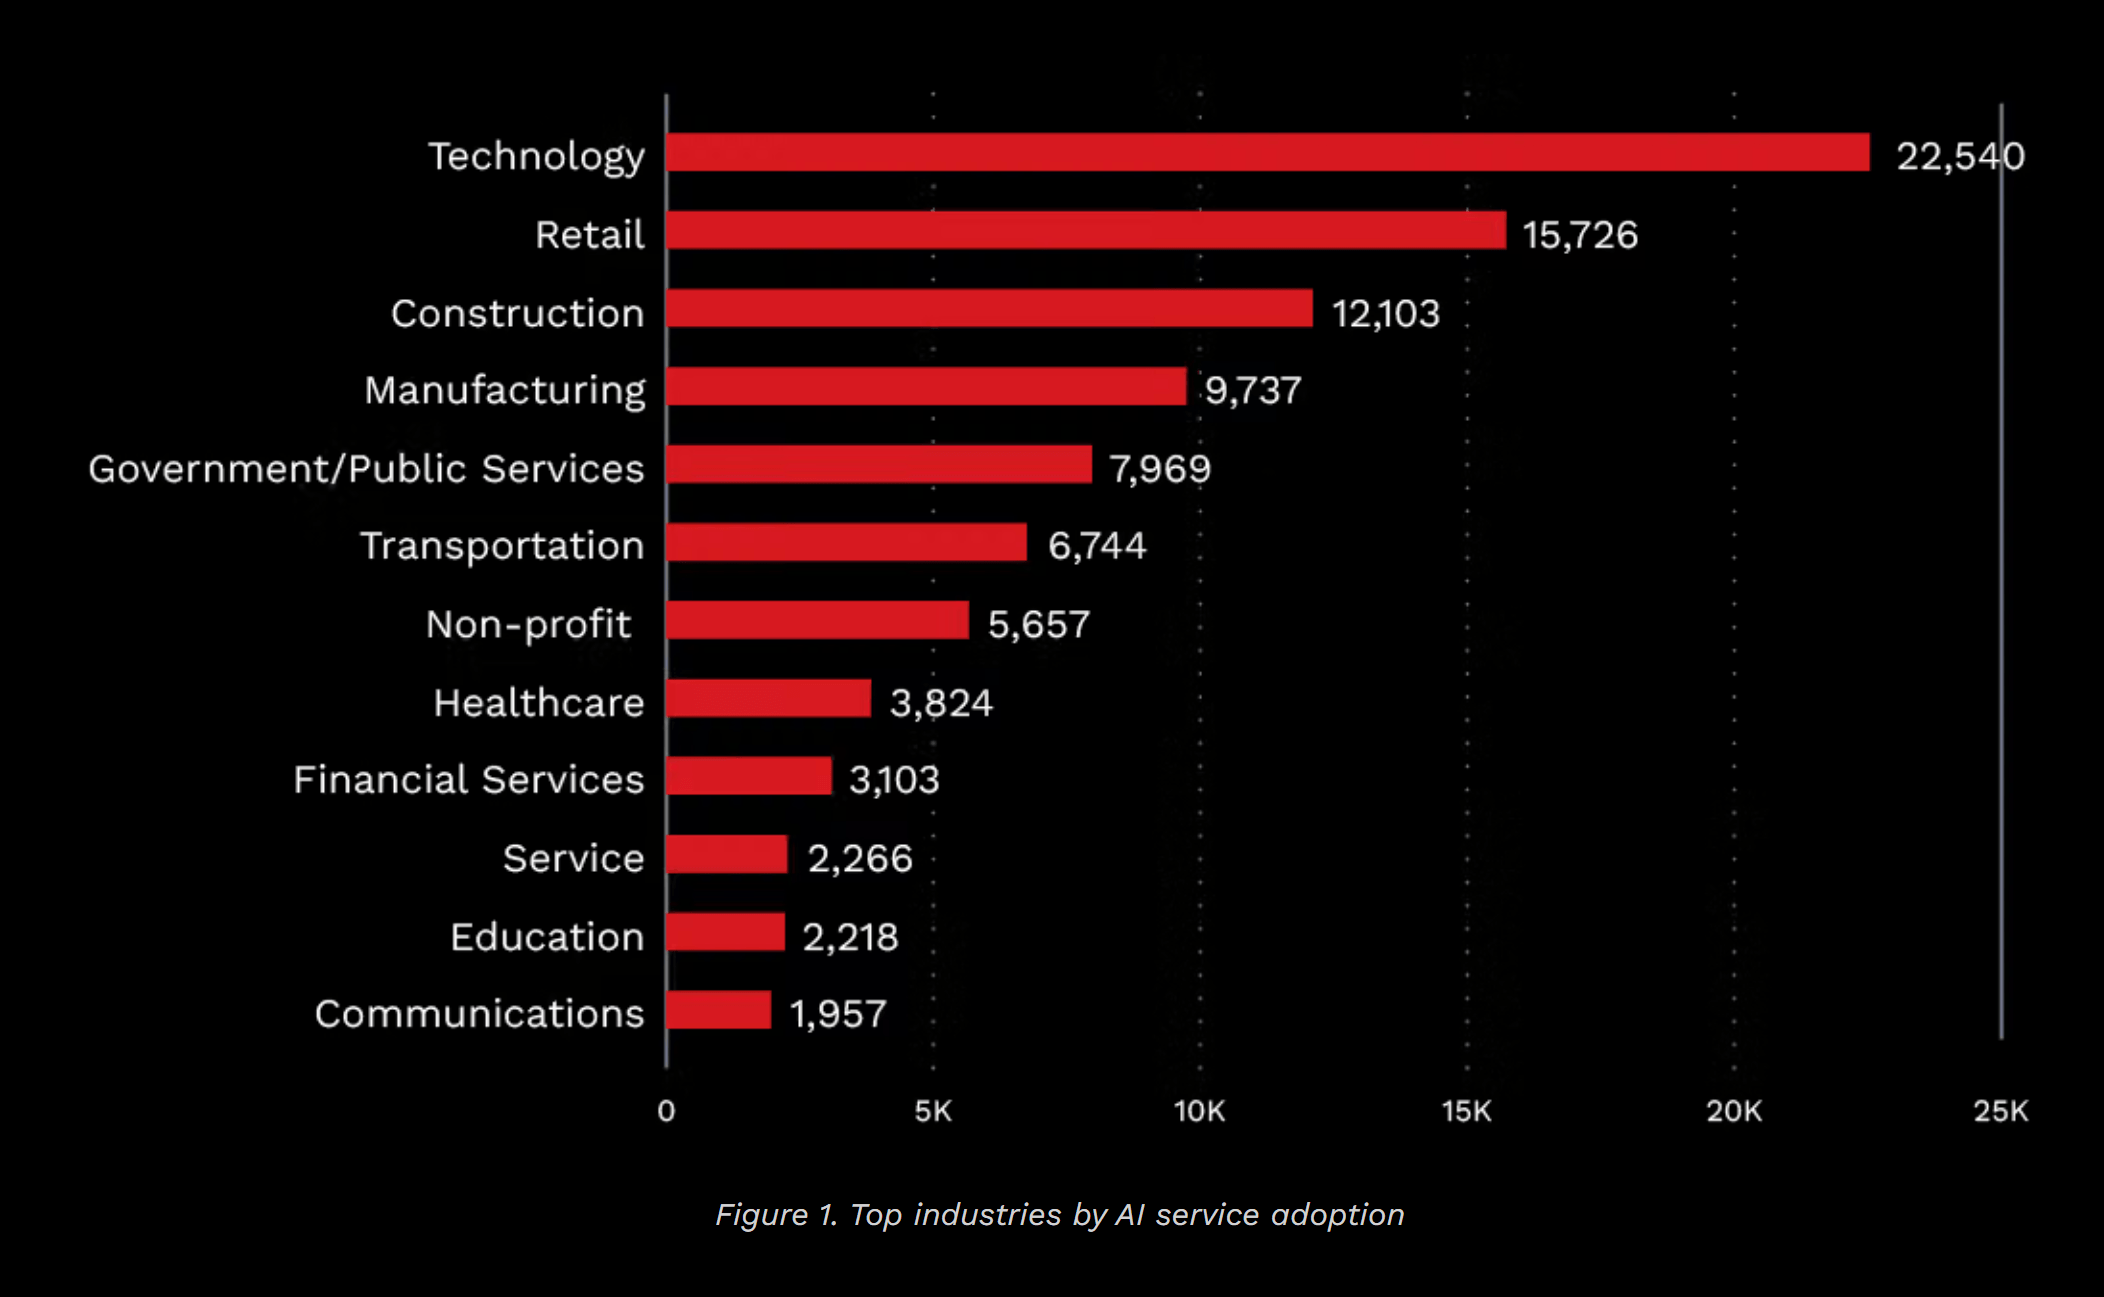
נקודות עיוורון באימוץ AI ארגוני. סריקת טלמטריה רחבה שביצעה החברה בקרב 43,175 סביבות שירותי AI ב-25 ענפי תעשייה מעידה כי מגזר הטכנולוגיה מוביל את היקף האימוץ עם 52.2% מהמקרים (22,540 סביבות), ואחריו הקמעונאות, הבנייה והייצור. עם זאת, הסיכון העיקרי טמון ב"זנב הארוך": המחקר זיהה 1,468 כלים ייעודיים המשמשים ענף בודד בלבד ובהם פלטפורמות משפטיות, מנועי זיהוי הונאות למגזר הפיננסי וכלי תיעוד רפואי. לדברי החוקרים, כלים אלה עלולים להישאר מחוץ למסגרות הניטור הארגוניות, המתמקדות בדרך כלל בפלטפורמות AI מרכזיות ומוכרות. כתוצאה מכך, תשתיות AI ענפיות עשויות לפעול ללא אותה רמת פיקוח.
אחד הנתונים הבולטים במחקר ממחיש את קצב חדירת ה-AI גם לעבודתם של חוקרי האבטחה. בסקר שנערך בקרב משתתפי Pwn2Own Berlin 2026, במסגרתTrendAI Zero Day Initiative (ZDI) , נמצא 85% מהם השתמשו במודלי שפה גדולים(LLMs) בתהליכי מחקר חולשות, נתון שממחיש עד כמה AI הפך לחלק מתשתית העבודה של חוקרי אבטחה. החוקרים השתמשו ב-AI בין היתר לאיתור חולשות, מיפוי משטחי תקיפה וחולשות וכתיבת דוחות טכניים.
הדרך מגילוי חולשה לניצולה מתקצרת משבועות לשעות. לדברי חוקריTrendAI , ניתוח חולשות בעזרת AI עשוי לקצר משבועות לשעות את פרק הזמן שבין חשיפת חולשה לבין הפיכתה ל- Exploitשניתן להשתמש בו בפועל. המשמעות היא שארגונים אינם יכולים עוד להניח שקיים חלון זמן משמעותי בין פרסום חולשה, פיתוח Proof of Concept ואימוצה בידי תוקפים.
אלא שלצד המרוץ אחר חולשות חדשות, כלכלת הדארקנט ממשיכה להפיק ערך מחולשות ישנות (N-day). ניתוח פעילות השוק העברייני מינואר 2023 עד ינואר 2026 מצא כי כ-70% מהבקשות לחולשות בשוק השחור התמקדו בחולשות בנות יותר משנתיים, וכמעט 8% בחולשות בנות 10 עד 15 שנה. המחירים שנדרשו עבור חולשות נעו בין 500 ל-115 אלף דולר לעותק. הסיבה לכך היא מאגר עצום של מערכות שלא תוקנו. בפברואר 2026 נמצאו יותר מ-270 אלף מערכות החשופות ל-SMBGhost, כ-88,652 מערכות החשופות ל-Heartbleed ויותר מ-18 אלף מערכות בסיכון מ-CVE-2025-5377, וזאת, שבעה חודשים לאחר שפורסם לה תיקון.
תשתיות AI חשופות וסיכוני פרוטוקול MCP . ממצא מרכזי בדוח נוגע לגידול בפריסת פרוטוקול MCP המיועד לחבר בין סוכני AI לכלים ולמקורות נתונים חיצוניים. שרתי MCP פועלים כתשתית מורשית בעלת גישה למאגרי מידע, קובצי מערכת ופקודותSQL , אך נפרסים לעיתים מזומנות ללא מנגנוני אימות בסיסיים. המחקר זיהה 1,467 שרתי MCP חשופים, כאשר 1,227 מהם עדיין משתמשים במנגנון תקשורת שהוצא משימוש. בחלק מהשרתים נמצאו כלים המסוגלים להריץ שאילתות SQL ואף לגשת לרשומות רפואיות ולבסיסי נתונים רגישים.
בנוסף, ניתוח של יותר מ-19,000 מאגרי קוד של שרתי MCP העלה כי48% ממליצים על שמירת מפתחות סודיים, כגון מפתחות API, פרטי גישה למסדי נתונים ואסימוני ענן, בקבצי טקסט גלוי (.env). החוקרים מעריכים כי בין 600 ל-1,650 מהמאגרים שנבדקו עשויים להכיל חולשות הניתנות לניצול.
התמונה דומה גם במנועי הסקה (Inference Engines) המארחים ומפעילים מודלים, בפלטפורמות שתוכננו במקור לפעול בסביבות מקומיות ומהימנות, וכיום נמצאים גם באינטרנט הפתוח, לעיתים ללא אימות. בין מרץ ליוני אותרו12,461 שרתי Ollama, לצד 890 שרתי Llama.cpp ו-113 שרתי LocalAI החשופים לאינטרנט. חלק מהמערכות החשופות כבר נוצלו לכריית מטבעות קריפטוגרפיים. בנוסף נמצאו 180 שרתי ChromaDB חשופים ועשרות אלפי מופעים של פלטפורמות AI ו-Agentic AI, ובהם 21,480 מופעים שלOpenClaw .
המחקר קובע כי האירועים ההרסניים והיקרים ביותר במחצית הראשונה של 2026 נבעו דווקא מכשלים מוכרים בשרשרת האספקה וגניבת אישורים בסביבות פיתוח. התקפות אלו כללו הדבקת חבילות תוכנה פופולריות כגון LiteLLM אשר קצרו מפתחותSSH , אישורי ענן והרשאות Kubernetes, פריצה לתוספי סביבת פיתוח(Nx Console) , הרעלת תוצאות במנועי חיפוש (SEO poisoning) להפצת התקנות מזויפות של כלי AI וכן ניצול הרשאות OAuth בפלטפורמות ענן.
הסיכון עובר מהצ'אט לפעולה. הדו"ח מדגיש כי Agentic AI משנה את משטח התקיפה משום שהוא הופך הקשר לפעולה. בניגוד לצ'אטבוט שמספק תשובה בלבד, סוכן AI יכול לפרש מסמכים, להפעיל פקודות, להשתמש בכלים, לשנות קבצים ולפעול באמצעות הרשאות שהוענקו לו. לכן, מציעים חוקרי TrendAI להרחיב את עיקרוןLeast Privilege גם לעיקרוןLeast Agency – הגבלת ההחלטות והפעולות שסוכן AI רשאי לבצע ללא אישור נוסף. פעולות בעלות השפעה משמעותית צריכות לעבור דרך מנגנוני מדיניות ואישור.
גם פושעי הסייבר משתמשים ב-AI, בעיקר כדי להאיץ ולהרחיב שיטות תקיפה קיימות. הדו"ח מתאר שימוש בבינה מלאכותית להונאותDeepfake , יצירת Spear Phishing מותאם אישית על בסיס מידע ציבורי, ניתוח הרשאות, פיתוח נוזקות, סיור ברשת ובחירת נתיבי תנועה רוחבית. חוקרי TrendAI מדגישים כי ה-AI משולב בנקודות שבהן הוא מסוגל להפחית עלויות, לקצר זמנים ולהגדיל את קצב הפעילות של התוקפים.
לסיכום, אומרים חוקרי TrendAI כי ה-AI לא יצר "יקום אבטחה" מקביל הדורש הגנות שונות לחלוטין. במקום זאת, הוא הכניס כשלים מוכרים לתוך מערכות מהירות ואוטונומיות בהרבה. לכן ארגונים נדרשים להתייחס לתשתיות AI , למודלים ולסוכנים כאל תשתיות קריטיות כבר מהיום הראשון – למפות אותן, לאמת גישה אליהן, לעדכן, לנטר ולנהל אותן באותה רמת משמעת המיושמת על נכסים קריטיים, רק בקצב מהיר הרבה יותר.