מאמר מאת אסף חזן, CTO קספרסקי ישראל דמיינו שהמנעול בדלת הכניסה בבניין שלכם התברר כניתן לפריצה וכמוהו מותקן ברוב הבניינים בעיר. זה בערך מה שקרה השבוע לאינטרנט כששתי פרצות אבטחה חמורות במיוחד (CVE-2026-109618 ו-CVE-2026-109619) התגלו בליבת שפת התכנות PHP ומאפשרות לתוקפים להריץ קוד מרחוק ולהשתלט על שרתים ללא צורך בשם משתמש, סיסמה או הרשאות מנהל. הכשלים קיבלו דירוג חומרה של …
Read More »פרצת אבטחה ב-PHP מסכנת מיליוני אתרים: איך תדעו אם גם השרת שלכם חשוף ומה עושים עכשיו?
שתי חולשות קריטיות מאפשרות להאקרים להשתלט מרחוק על שרתים ללא סיסמה. תיקוני אבטחה כבר פורסמו, אך ארגונים רבים עלולים להישאר חשופים. מומחה TrendAI מסביר מה חשוב לבדוק וכיצד להתגונן שתי פרצות אבטחה קריטיות שהתגלו ב-PHP, שפת התכנות שעליה מבוססים חלק גדול מאתרי האינטרנט בעולם, מעוררות חשש למתקפות סייבר נרחבות. החולשות, המכונות PHP2Shell, עלולות לאפשר לתוקפים להריץ קוד מרחוק על שרתים …
Read More »תמונה אחת מספיקה: כך AI הופך צילום רגיל לתמונה עירום מזויפת
אפליקציות "הפשטה" מבוססות AI מסוגלות לקחת תמונה רגילה של אדם לבוש ולהפוך אותה בתוך זמן קצר לתמונה אינטימית מזויפת שנראית אמיתית. בחברת אבטחת המידע והסייבר ESET מזהירים כי הכלים האלה כבר משמשים להטרדה, השפלה, סחיטה ופגיעה בפרטיות, כאשר בני נוער וצעירים נמצאים בין הקבוצות החשופות במיוחד לתופעה. תמונה אחת שהועלה לרשתות החברתיות מספיקה כיום כדי לייצר ממנה תמונה אינטימית מזויפת. …
Read More »ESET משיקה יכולות אבטחה חדשות לסוכני AI בסביבה הארגונית
העדכון החדש של מוצרי ESET העסקיים כולל שכבת הגנה שמזהה רכיבים זדוניים בסוכני AI ומנטרת את פעילותם בזמן אמת, על רקע כניסתם המואצת של סוכנים אוטונומיים לתהליכי העבודה בארגונים חברת אבטחת המידע והסייבר ESET משיקה יכולות אבטחה חדשות שנועדו להתמודד עם אחד האתגרים המתפתחים בעולם הסייבר הארגוני: השימוש ההולך וגובר בסוכני AI, שמקבלים גישה למידע, לכלים ולמערכות ארגוניות, ולעיתים גם …
Read More »IBM ו-Red Hat תיקנו יותר מ-400 חולשות חדשות בקוד פתוח
יוזמת Lightwell תיקנה חולשות שלא היו מוכרות קודם לכן בספריות Java בקוד פתוח. החברות מזהירות כי בעידן סוכני ה-AI, גם חולשות שנחשבות לבעלות סיכון נמוך יכולות להשתלב בשרשרת תקיפה ולהוביל לפריצה למערכות ארגוניות IBM ו-Red Hat הודיעו כי יוזמת Lightwell שלהן תיקנה יותר מ-400 חולשות שלא היו מוכרות קודם לכן בספריות Java בסיסיות בקוד פתוח. במקביל, החברות הודיעו על זמינות …
Read More »מחקר חדש של TrendAI חושף – המטוס של המנכ"ל, המצלמה בחניון ונתוני הנמל: כך AI הופך מידע ציבורי למודיעין
מחקר חדש מזהה רשתות ממסר המקושרות לסין המאגדות נתוני חיישנים גלויים ומשתמשות בבינה מלאכותית כדי לעקוב בזמן אמת אחר מהלכים צבאיים, פריסת כוחות ועסקאות מסחריות רגישות TrendAI, החטיבה העסקית של מובילת אבטחת הסייבר טרנד מיקרו, פרסמה מחקר מקיף המזהה מגמה גוברת של איסוף מודיעין מבוסס נתונים סייבר פיזיים פתוחים. המחקר, שחובר על ידי ד"ר פיודור ירוצ'קין, ולדימיר קרופוטוב ורוברט מק'ארדל, …
Read More »כך הפכה תיבת המייל שלכם ליעד מרכזי של ההאקרים
קודי QR הפכו לחלק שגרתי מהחיים הדיגיטליים, אבל אותה נוחות בדיוק מנוצלת גם על ידי תוקפים. במקום לשלוח קישור זדוני שקל יחסית לזהות ולחסום, הם מטמיעים את כתובת היעד בתוך קוד QR ומנסים לגרום לעובדים לסרוק אותו מהטלפון. כך התקיפה עוברת מהמחשב הארגוני המוגן יחסית למכשיר שבו לעיתים קיימות פחות שכבות אבטחה חברת אבטחת המידע והסייבר ESET מזהירה מפני התרחבות …
Read More »העובדים לא מחכים ל-IT: כך נכנסים לארגון עשרות כלים שלא עברו אישור
עובדים פותחים חשבונות ענן, מתקינים תוספים לדפדפן ומשתמשים בכלי AI כדי לעבוד מהר יותר, לעיתים בלי שמחלקת ה-IT בכלל מודעת לכך. נתונים מהשוק מראים כי ארגון ממוצע משתמש כבר ב-106 אפליקציות SaaS, בעוד 59% מאנשי ה-IT מודאגים משימוש בכלים שלא אושרו המרוץ אחר יעילות בעבודה יצר בשנים האחרונות בעיה חדשה עבור מחלקות IT ואבטחת מידע. עובדים כבר לא בהכרח מחכים …
Read More »מחפשים עבודה דרך הלינקדאין? הזהרו! אולי הקמפיין מזוייף
קספרסקי זיהתה קמפיין איראני של תוכנות זדוניות העושה שימוש במגייסי טכנולוגיה מזוייפים בלינקדאין – גם בישראל צוות GReAT של קספרסקי זיהה קמפיין ממוקד של קבוצת Mirage Kitten (קבוצת תקיפת סייבר וריגול מתקדמת (APT) המזוהה עם איראן), העושה שימוש בהודעות גיוס מזויפות בלינקדאין ובתוכנת ריגול חדשה וחוצת-פלטפורמות (המבוססת על Node.js ו-JavaScript). הקמפיין מכוון למגזרי התעופה והפינטק במזרח התיכון ובאפריקה ובפרט במצרים, …
Read More »מחקר של TrendAI – ריבונות AI אינה מסתיימת בבעלות על הנתונים. היא מחייבת הגנה על כל שרשרת האספקה של הבינה המלאכותית
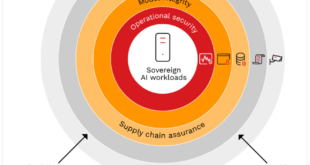
החוקרים מזהירים – מודל AI ריבוני מעביר לארגון את מלוא האחריות לאבטחה – מהשרתים והתשתיות ועד נתוני האימון, משקלי המודל והעובדים בעלי ההרשאות חטיבת המחקר של TrendAI, החטיבה העסקית של מובילת אבטחת הסייבר טרנד מיקרו, פרסמה מחקר הקורא לארגונים ולממשלות לאמץ תפיסת אבטחה חדשה עבור מערכותSovereign AI , מערכות בינה מלאכותית הפועלות בתשתיות מקומיות ונשלטות באופן מלא על ידי הארגון …
Read More »
IT News פורטל המחשוב העסקי וההייטק של ישראל