 IT News פורטל המחשוב העסקי וההייטק של ישראל

מחקר חדש מזהה רשתות ממסר המקושרות לסין המאגדות נתוני חיישנים גלויים ומשתמשות בבינה מלאכותית כדי לעקוב בזמן אמת אחר מהלכים צבאיים, פריסת כוחות ועסקאות מסחריות רגישות
TrendAI, החטיבה העסקית של מובילת אבטחת הסייבר טרנד מיקרו, פרסמה מחקר מקיף המזהה מגמה גוברת של איסוף מודיעין מבוסס נתונים סייבר פיזיים פתוחים. המחקר, שחובר על ידי ד"ר פיודור ירוצ'קין, ולדימיר קרופוטוב ורוברט מק'ארדל, חושף כי רשתות ממסר מבצעיות (ORB – Operational Relay Box) המיוחסות לסין, מבצעות חיבורים חוזרים ונשנים למכשירים במרחב הציבורי כדוגמת מקלטי רדיו ציבוריים, תחנות מזג אוויר, מצלמות ורשתות מעקב ימיות ואוויריות, במטרה לקצור מידע גלוי בהיקף נרחב. חוקרי TrendAI מעריכים כי פעילות זו עשויה להיות חלק ממערך איסוף מודיעין רחב יותר.
נקודת המוצא של המחקר פשוטה: האינטרנט אינו נושא רק תקשורת דיגיטלית, אלא גם תמונה רציפה הניתנת לקריאה ולעיבוד על ידי מכונה של המתרחש בעולם הפיזי. מטוסים משדרים זהות, מיקום, גובה ומהירות; אוניות מפרסמות מיקום, מסלול ויעד; תחנות מזג אוויר וחיישנים סייסמיים מספקים מידע גיאוגרפי רציף; מצלמות משדרות תמונות; ומערכות לוגיסטיקה מספקות מידע על מכולות, נמלים ושרשראות אספקה. חלק גדול מהמידע הזה פומבי במכוון בשל דרישות בטיחות, יעילות שוק ושיתוף פעולה מדעי.
אלא שהסיכון, מדגישים החוקרים, אינו טמון בהכרח בכל מקור מידע בפני עצמו, אלא ביכולת להצליב מקורות רבים לאורך זמן. כאשר נתוני תעופה, ספנות, רדיו, מזג אוויר, מצלמות, לוויינים ולוגיסטיקה מתחברים יחד, הם עשויים ליצור תמונה מפורטת של פעילות פיזית שאף גוף בודד לא התכוון לפרסם.
מניתוח של שעות למודיעין בתוך שניות. לדברי TrendAI, החידוש אינו בכך שגורמי איום משתמשים במידע ציבורי – פעילות כזו קיימת שנים – אלא ביכולת להפוך אותה כיום למודיעין מבצעי בתהליך תעשייתי ואוטומטי. עד לפני כעשור, איסוף ועיבוד של נתונים כאלה היה משימה של סוכנויות מודיעין גדולות. היום זה הפך לתהליך פשוט וקל יותר, הכולל חמש שכבות:
- איסוף – רשת עולמית זולה של מקלטים, חלקם של מתנדבים וחלקם מסחריים. אלפי תחנות ADS-B, רשת AIS עולמית, אלפי מקלטי רדיו פתוחים, ומערכות לווייניות שאוספות אותות ימיים.
- העברה – כאן מתרחש השינוי המשמעותי. כדי לעקוף מגבלות קצב ומערכות חסימה, משתמשים ברשתות של כתובות IP ביתיות, נתבים פרוצים ומכשירי IoT. האיסוף נראה כמו גלישה רגילה של אזרח.
- מיזוג – שכבה שבה נתוני מטוסים, ספינות, רדיו ותמונות לוויין מתחברים זה לזה. בינה מלאכותית הפכה את החיבור בין מקורות שונים לקל ומהיר.
- ניתוח – מה שהיה פעם צוואר בקבוק של אנליסטים אנושיים, הפך למשימה של מודלי AI. זמן העיבוד ירד משעות לשניות.
- הפצה – נתונים מזוקקים בזמן אמת למודיעין ומשווקים כשירות מסחרי.
למה זה קורה דווקא עכשיו? ה-AI הוא מרכיב משמעותי במיוחד בשלב ההצלבה והניתוח. לפי המחקר, מודלי שפה גדולים מבוססי Agentic AI מסוגלים כיום לקצר משעות לשניות את הזמן הנדרש לעיבוד המידע, לזיהוי דפוסי פעילות, לבניית השערות ולהפקת מסקנות. יכולת שבעבר הייתה בעיקר נחלתם של גופי מודיעין בעלי משאבים נרחבים הופכת, למעשה, לזמינה יותר באמצעות שירותים מסחריים.
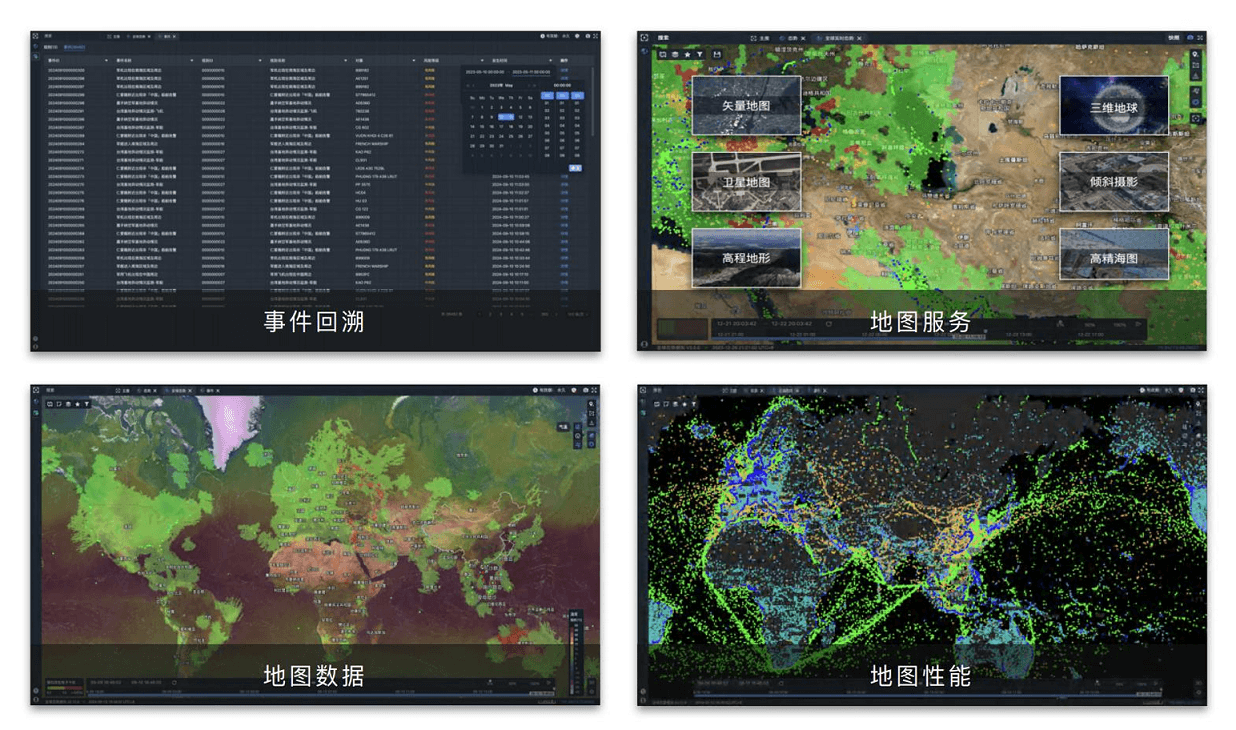
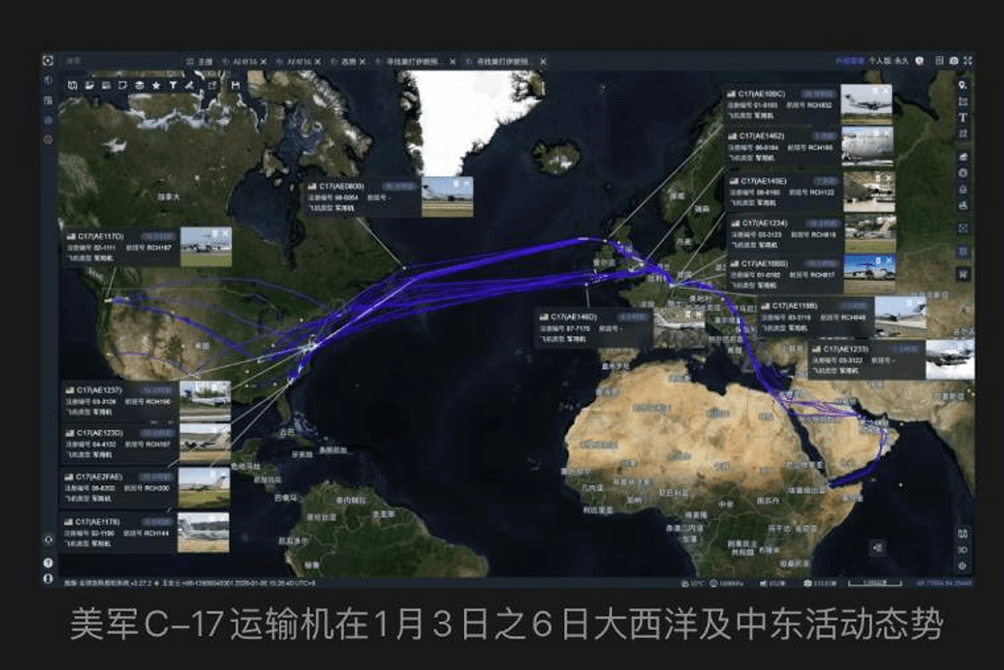
התוצאה: מה שהיה פעם מודיעין יקר ובלעדי, הפך למוצר נגיש. חברות סיניות כבר הראו פומבית איך עקבו אחר תנועת מטוסי תובלה אמריקאיים וספינות, וחזו מראש שלבים מקדימים של מבצע צבאי באירן. לא מדובר בניחוש. מדובר בקריאה של אותות פומביים שהיו זמינים לכולם.
המחקר מציג כדוגמה את Operation Epic Fury , המערכה הצבאית האמריקאית נגד תשתיות צבאיות באיראן שהחלה בפברואר 2026. , Jing’an Technology חברת AI מסחרית סינית, פרסמה ציר זמן של 53 ימים של בניין הכוח האמריקאי ושל התקיפה עצמה, בהתבסס על מודיעין ממקורות גלויים. חברה נוספת הציגה תצלומים מסומנים ברזולוציה גבוהה של מיקומי כוחות אמריקאיים. המידע ששימש ליצירת התמונה כלל בין היתר נתוני תנועה פתוחים של מטוסים ואוניות, הקלטות רדיו שפורסמו על ידי חובבים וצילומי לוויין מסחריים.
הסיכון אינו מוגבל לממשלות ולצבאות. TrendAI מזהירה כי מדובר גם בסיכון עסקי משמעותי. מידע שאינו מופיע כלל במלאי נכסי ה-IT של החברה עלול לחשוף שרשראות אספקה, קצב ייצור, תנועת מנהלים, לקוחות וספקים ואף פעילות לקראת עסקאות מיזוג ורכישה. הבעיה המרכזית, לדברי החוקרים, היא שלחשיפה הזו בדרך כלל "אין בעלים": היא אינה מוגדרת כחולשת תוכנה, אינה מופיעה בסריקת חולשות ולעיתים נופלת בין תחומי האחריות של אבטחת המידע, האבטחה הפיזית, התפעול, המשפטים וקשרי המשקיעים.
כך, למשל, עלייה פתאומית בטיסות של מטוסים פרטיים בין מטות של שתי חברות עשויה להצביע על משא ומתן לקראת עסקה; תנועות חריגות של אוניות או פעילות לוגיסטית עשויות לרמוז על שינוי בשרשרת האספקה; נתוני מכולות ונמלים יכולים לחשוף ספקים ולקוחות שלא פורסמו; ומצלמות בחניונים, שערים וחצרות יכולות לאפשר ביצוע מרחוק של חלק ניכר משלב הסיור המקדים לקראת חדירה פיזית.
טלמטריה פתוחה כקטגוריית חשיפה חדשה. חוקרי TrendAI מדגישים כי הפתרון אינו להפסיק לפרסם מידע בעל ערך ציבורי. חלק גדול מהטלמטריה פתוח מסיבות מוצדקות של בטיחות, מדע ושקיפות, ולעיתים פרסומו אף מחויב בחוק. במקום זאת, החברה ממליצה לארגונים להתייחס לטלמטריה סייבר פיזית פתוחה כקטגוריית חשיפה בפני עצמה, בדומה לנכסים חשופים באינטרנט, אישורי גישה שדלפו או אינדיקטורים של נוזקות.
בין היתר, מומלץ ליצור לצד מלאי נכסי ה-IT גם מיפוי של "פליטות" מידע פיזיות הקשורות לפעילות הארגון, החל מנתוני מטוסים ואוניות ועד מצלמות, תחנות מזג אוויר, מידע רגולטורי ונכסים של ספקים וקבלנים. כאשר ניתן לשלוט במידע, מומלץ לדרוש אימות, להסיר מיקום מדויק, להגביל קצב גישה ולבחון הפחתת רמת הפירוט או עיכוב בפרסום. בנוסף, ארגונים המפעילים מקורות מידע ציבוריים צריכים לזהות דפוסי איסוף אוטומטיים האופייניים לרשתות ORB.
לדברי החוקרים, המסקנה הרחבה היא שהגבול בין סייבר, מודיעין והעולם הפיזי הולך ומיטשטש. תשתיות איסוף זולות, רשתות, ORB , פלטפורמות מסחריות וניתוח מבוסס AI מאפשרים כיום להרכיב בקנה מידה תעשייתי תמונת מצב שלא הייתה נגישה בעבר ללא משאבים מודיעיניים משמעותיים. עבור ארגונים, המשמעות היא שמשטח התקיפה כבר אינו מסתיים בשרתים, בענן ובנקודות הקצה, אלא כולל גם את המידע שהפעילות הפיזית שלהם משאירה אחריה ברחבי האינטרנט.