 IT News פורטל המחשוב העסקי וההייטק של ישראל

עובדים פותחים חשבונות ענן, מתקינים תוספים לדפדפן ומשתמשים בכלי AI כדי לעבוד מהר יותר, לעיתים בלי שמחלקת ה-IT בכלל מודעת לכך. נתונים מהשוק מראים כי ארגון ממוצע משתמש כבר ב-106 אפליקציות SaaS, בעוד 59% מאנשי ה-IT מודאגים משימוש בכלים שלא אושרו
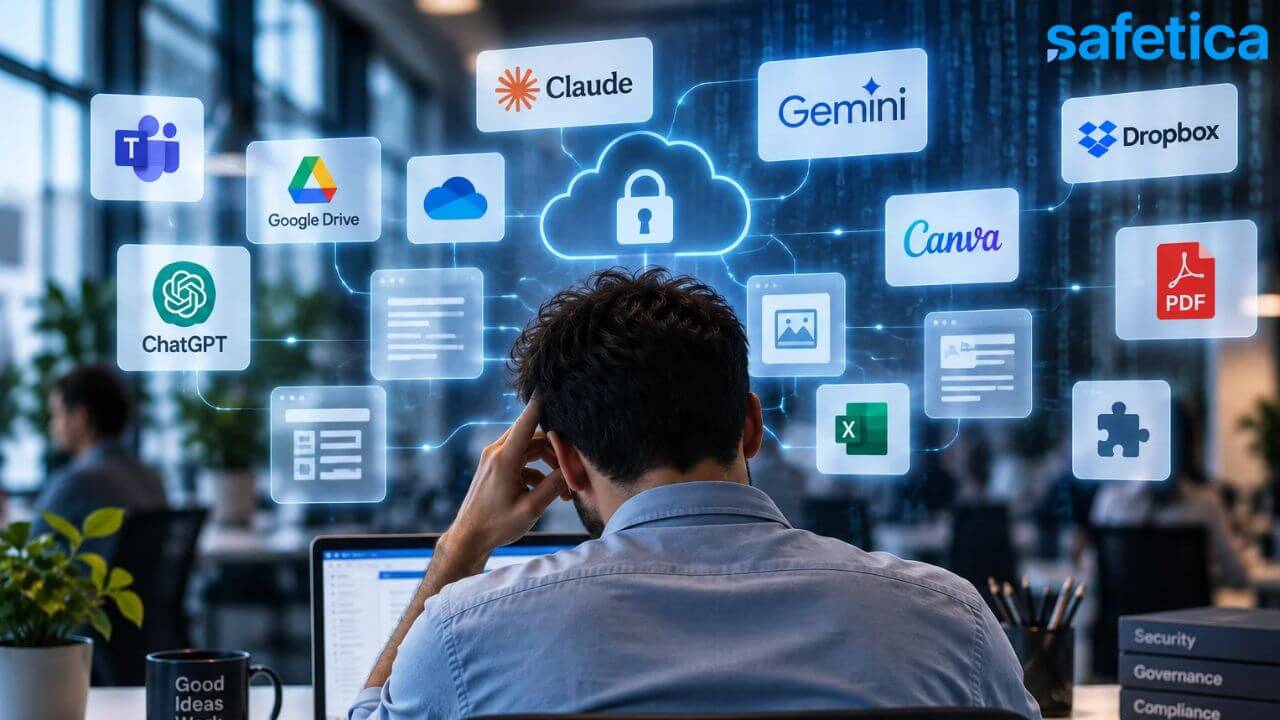
המרוץ אחר יעילות בעבודה יצר בשנים האחרונות בעיה חדשה עבור מחלקות IT ואבטחת מידע. עובדים כבר לא בהכרח מחכים שהארגון ירכוש ויאשר עבורם כל כלי חדש. אם צריך להעביר קובץ גדול, לסכם מסמך, לתמלל פגישה או להמיר PDF, אפשר להירשם בתוך דקות לאפליקציה או לפלטפורמה מקוונת ולהמשיך לעבוד. מבחינת העובד זו בדרך כלל פעולה פשוטה ותמימה, אך מבחינת הארגון, המידע עלול לעבור באותו רגע לסביבה שאין עליה שליטה ובקרה.
התופעה הזו, שמכונה Shadow IT, מתייחסת לשימוש בתוכנות ושירותים שלא אושרו או שאינם מנוהלים על ידי מחלקת ה-IT. לפי נתוני BetterCloud לשנת 2025, ארגון ממוצע משתמש ב-106 אפליקציות SaaS, ובאותו מחקר, שנערך בקרב כ-600 אנשי IT, כ-59% מהמשיבים אמרו כי הם מודאגים במידה מסוימת או רבה משימוש בכלים לא מאושרים.
הכלים התמימים שקשה לראות
הבעיה כבר אינה מוגבלת לתוכנות שהעובד מתקין על המחשב. חלק גדול מהשירותים כיום פועלים ישירות דרך הדפדפן, לעיתים ללא צורך בהרשאות מיוחדות מצד הארגון. כך קובץ ארגוני יכול לעבור לחשבון Google Drive או Dropbox פרטי, מסמך יכול להיות מועתק לכלי AI לצורך סיכום, ותוסף לדפדפן יכול לקבל גישה לתוכן שמופיע בעמודים שבהם העובד משתמש.
בחברת אבטחת המידע Safetica מציינים כי שלושת האזורים האלה, שירותי SaaS פרטיים, כלי AI ותוספים לדפדפן, הפכו למוקדים מרכזיים של Shadow IT. דווקא הכלים שנראים הפשוטים ביותר עלולים להיות קשים לזיהוי, משום שמבחינת מערכות רבות מדובר בגלישה רגילה ולא בהתקנה של תוכנה חדשה.
לדברי גיא פישמן, מיישם סייבר בקומסקיור, "רוב העובדים לא מנסים לעקוף את מדיניות הארגון, אלא הם בדרך כלל פשוט מחפשים פתרון מהיר לבעיה שיש להם באותו רגע. הבעיה היא שהיום אפשר להעביר מידע לכלי חיצוני בתוך שניות, בלי להתקין שום דבר ובלי שמישהו במחלקת ה-IT בהכרח יראה את זה. לכן השאלה כבר לא צריכה להיות רק אילו כלים מותקנים בארגון, אלא לאן המידע שלו באמת מגיע".
ה-AI רק הרחיב את השטח האפור
השימוש הגובר בכלי AI רק הרחיב את הבעיה. לפי דוח Cost of a Data Breach 2025 של IBM, כ-20% מהארגונים שנבדקו חוו אירוע אבטחה שהיה קשור לשימוש לא מאושר בכלי AI. בארגונים שבהם נרשם שימוש נרחב ב-Shadow AI, עלות אירוע האבטחה הייתה גבוהה בכ-670 אלף דולר לעומת ארגונים שבהם לא זוהה שימוש כזה.
גם חסימה מוחלטת של שירותים אינה בהכרח פותרת את הבעיה. עובדים שזקוקים לכלי מסוים יכולים לעבור לחשבון פרטי, למכשיר אישי או לשירות חלופי, מה שעלול דווקא להפוך את הפעילות לפחות גלויה.
בסופו של דבר, Shadow IT הוא תוצר של הדרך שבה עובדים כיום: מהירה, מבוזרת ומבוססת על אינספור שירותים זמינים בלחיצת כפתור. עבור מחלקות ה-IT ואבטחת המידע, האתגר כבר אינו רק לאשר או לחסום עוד כלי, אלא לצמצם את הפער בין הדרך שבה הארגון חושב שעובדים בו לבין הדרך שבה העבודה מתבצעת בפועל.
אודות Safetica
Safetica מספקת פתרונות Data Loss Prevention ו-Insider Risk Management, המסייעים למנהלי אבטחת המידע בארגונים לזהות מידע רגיש, להבין כיצד הוא נע בתוך הארגון ומחוצה לו, ולמנוע פעולות שעלולות להוביל לדליפת מידע או לחשיפה לא מורשית. החברה פועלת מול ארגונים ברחבי העולם בתחומי אבטחת המידע, הציות והגנת הנתונים, ובישראל הפתרון מופץ על ידי חברת ההפצה קומסקיור.